Corrigé bac NSI 2026 Métropole jour 1 — Exercice 1 : Réseau d'un lycée : adressage CIDR, routage RIP et OSPF, chiffrement et HTTPS
Sujet officiel du baccalauréat, spécialité numérique et sciences informatiques, session 2026. Corrigé rédigé par Ibrahim Alame.
Travailler ce sujet sur Adloun Sujet officiel (PDF) Corrigé complet (PDF)
Énoncé
Cet exercice porte sur les réseaux, les protocoles de routage et la sécurisation des communications.
Le réseau informatique d'un lycée est réparti sur plusieurs sites : campus, internat, services administratifs, etc.
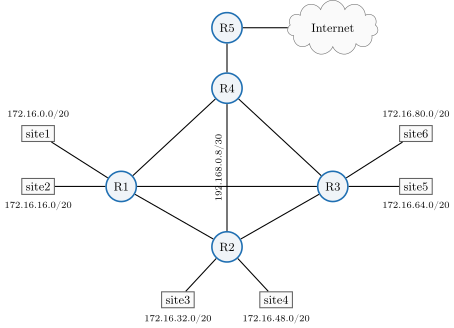
Figure 1. Schéma du réseau du lycée
Chaque site possède :
- un sous-réseau dédié, avec un adressage IP propre ;
- un routeur permettant la communication entre sites et vers Internet.
On utilise la notation CIDR pour définir l'adressage d'un réseau : la notation a.b.c.d/n signifie que les n bits de poids fort (à gauche de l'adresse IP) désignent la partie réseau de l'adresse IP et que les bits suivants de poids faible (à droite de l'adresse IP) désignent la partie machine. Dans un même sous-réseau, toutes les machines utilisent des adresses IP ayant la même partie réseau.
L'administrateur réseau a établi la convention d'adressage suivante :
- la passerelle (gateway) de chaque site correspond à la dernière adresse IP disponible du sous-réseau ;
- elle est affectée à l'interface du routeur connecté au site.
Exemple :
Pour le réseau du site6 (172.16.80.0/20) :
- Adresse réseau :
172.16.80.0 - Adresse de passerelle :
172.16.95.254 - Adresse de l'interface du routeur
R3dans le site6 :172.16.95.254
Partie A : Configuration IP du site3
Un hôte situé dans le site3 possède la configuration suivante dans son fichier /etc/network/interfaces :
iface eth0 inet static
   address 172.16.32.15
   netmask 255.255.240.0
   gateway 172.16.48.254
1. Convertir les adresses suivantes en binaire sur 32 bits :
- [–] Adresse IP :
172.16.32.15 - [–] Masque de sous-réseau :
255.255.240.0
Donner le résultat sous la forme :
Adresse IP : XXXXXXXX.XXXXXXXX.XXXXXXXX.XXXXXXXX
Masque     : XXXXXXXX.XXXXXXXX.XXXXXXXX.XXXXXXXX
2. Indiquer le nombre d'hôtes que le réseau peut accueillir, ainsi que la première et la dernière adresse IP utilisables par ces hôtes.
L'administrateur a remarqué que depuis cet hôte, il pouvait accéder aux serveurs ou imprimantes du site3 mais ne pouvait pas accéder à Internet.
Il effectue un test de connectivité vers l'adresse 172.16.47.254 : ce test réussit.
3. Identifier dans la configuration de cet hôte le paramètre mal configuré et proposer une correction.
Le lien entre les routeurs R2 et R4 est configuré avec des adresses appartenant au réseau 192.168.0.8/30.
4. Proposer deux adresses IP à attribuer aux interfaces des routeurs R2 et R4 pour établir ce lien.
Partie B
On s'intéresse ici au routage dynamique appliqué dans le réseau du lycée.
L'administrateur lance la commande suivante dans un terminal depuis un hôte du site3. Il observe le résultat :
$ traceroute education.gouv.fr

Détermination de l'itinéraire vers education.gouv.fr
  1     4 ms     7 ms     9 ms  R2 [172.16.47.254]
  2    22 ms     6 ms     8 ms  R3 [192.168.0.14]
  3    22 ms     7 ms     9 ms  R4 [192.168.0.6]
  4    21 ms     6 ms     8 ms  R5 [192.168.0.1]
  5    19 ms     7 ms     9 ms  internet-router [...]
  6     ...
Le protocole de routage dynamique activé sur les routeurs est RIP. On rappelle que dans le protocole RIP, le coût d'une route est donnée par le nombre de liens réseaux empruntés sur cette route.
5. D'après le résultat de la commande passée par l'administrateur, donner le chemin suivi par l'information et son coût pour aller de R2 à R5.
6. Expliquer en quoi le réseau présente un dysfonctionnement et formuler une cause possible de ce problème.
Le protocole de routage dynamique activé sur les routeurs est maintenant OSPF.
On rappelle la relation suivante entre le débit et le coût d'une liaison entre deux routeurs :
7. Sur un réseau informatique, pour chacun des deux termes « débit » et « coût » d'une liaison, préciser si l'on souhaite le minimiser ou le maximiser.
On donne les informations suivantes sur les types de liaisons utilisées entre les routeurs :
- Liaison R1-R2 : Fast Ethernet
- Liaison R1-R3 : Fibre optique
- Liaison R1-R4 : Fast Ethernet
- Liaison R2-R3 : Ethernet
- Liaison R2-R4 : Ethernet
- Liaison R3-R4 : Fibre optique
- Liaison R4-R5 : Fibre optique
On donne également les débits des différentes liaisons utilisées sur le réseau :
- Ethernet : 10 Mbits/s
- Fast Ethernet : 100 Mbit/s
- Fibre optique : 4 Gbit/s
8. Donner, en précisant son coût, le chemin emprunté par un paquet de données depuis le site4 jusqu'à Internet.
Partie C
On s'intéresse maintenant à la sécurisation des échanges de données entre les ordinateurs du réseau du lycée.
Un élève de l'internat se situant dans le site2 a ouvert un logiciel malveillant ayant infecté son ordinateur. Le pirate a maintenant pris le contrôle de son ordinateur et peut donc maintenant accéder au réseau du lycée.
Alice se trouve dans le site4 et Bob dans le site5, et entament une conversation privée en utilisant le réseau du lycée. On suppose que l'échange débute après l'arrivée du pirate sur le réseau.
9. Entre le chiffrement symétrique ou asymétrique, donner en justifiant lequel des deux Alice et Bob doivent préférer utiliser pour éviter que le pirate ne puisse connaître le contenu de leurs échanges.
10. Expliquer en quoi le protocole HTTPS est plus sécurisé que le protocole HTTP pour les échanges entre Alice et Bob.
Corrigé
Partie A : Configuration IP du site3
1. Une adresse IPv4 est codée sur 32 bits, soit quatre octets ; on convertit chaque octet séparément en l'écrivant comme somme de puissances de 2 () :
- ;
- ;
- ;
- ;
- ;
- ;
- .
Adresse IP : 10101100.00010000.00100000.00001111
Masque     : 11111111.11111111.11110000.00000000
2. Le masque comporte bits à 1 : c'est le réseau 172.16.32.0/20, ce qui laisse bits pour la partie machine, donc adresses. Deux d'entre elles sont réservées : l'adresse du réseau (tous les bits machine à 0) et l'adresse de diffusion (broadcast, tous les bits machine à 1). Le réseau peut donc accueillir hôtes.
L'adresse du réseau s'obtient par un ET logique bit à bit entre l'adresse et le masque : sur le troisième octet, , d'où 172.16.32.0. L'adresse de diffusion met à 1 les 12 bits machine : troisième octet , quatrième , soit 172.16.47.255. Les adresses utilisables par les hôtes vont donc de 172.16.32.1 (première) à 172.16.47.254 (dernière).
Ce que le correcteur attend : ne pas oublier de retirer les deux adresses réservées ( et non ), et ne pas s'arrêter à 172.16.32.255 : le bloc /20 couvre les troisièmes octets de 32 à 47. On peut ajouter que, par la convention de l'administrateur, la dernière adresse 172.16.47.254 est occupée par la passerelle, ce qui laisse adresses pour les autres machines.
3. Le paramètre mal configuré est la passerelle (gateway 172.16.48.254). Cette adresse n'appartient pas au sous-réseau de l'hôte : le ET logique avec le masque donne , soit le réseau 172.16.48.0/20, celui du site4, et non 172.16.32.0/20. Les symptômes sont cohérents : pour joindre une machine du même sous-réseau (serveurs, imprimantes du site3) l'hôte n'a pas besoin de passerelle, cela fonctionne ; pour joindre Internet, il doit remettre ses paquets à la passerelle, qui est inaccessible puisqu'elle n'est pas sur son réseau local.
Le test de connectivité vers 172.16.47.254 réussit : c'est la dernière adresse utilisable du sous-réseau du site3, donc, selon la convention, l'adresse de l'interface du routeur R2 dans le site3. Correction : gateway 172.16.47.254.
4. Dans le réseau 192.168.0.8/30, il reste bits pour la partie machine, soit adresses : 192.168.0.8 (adresse du réseau), 192.168.0.9, 192.168.0.10 et 192.168.0.11 (adresse de diffusion). Seules deux adresses sont utilisables, ce qui suffit exactement pour un lien point à point entre deux routeurs : par exemple 192.168.0.9 pour l'interface de R2 et 192.168.0.10 pour celle de R4 (ou l'inverse).
Partie B
5. Le traceroute liste, dans l'ordre, les routeurs traversés depuis l'hôte du site3 : R2 (sa passerelle, 172.16.47.254), puis R3, puis R4, puis R5, puis le routeur du fournisseur d'accès. Le chemin suivi de R2 à R5 est donc
qui emprunte trois liens réseau : son coût RIP est 3.
6. RIP choisit toujours la route de plus petit nombre de sauts. Or le schéma montre un lien direct entre R2 et R4 (le réseau 192.168.0.8/30) : la route n'emprunte que deux liens, coût 2, strictement inférieur au coût 3 de la route observée. Le réseau ne route donc pas les paquets par le meilleur chemin : c'est le dysfonctionnement.
Cause possible : le lien R2--R4 est hors service ou n'est pas encore opérationnel (câble débranché, interface désactivée, adresses du réseau 192.168.0.8/30 non encore configurées sur les deux routeurs, comme le suggère la question 4). Faute de ce lien, RIP a convergé vers la meilleure route restante, qui passe par R3. Une autre cause recevable : les tables de routage RIP ne sont pas encore mises à jour après une modification du réseau (RIP échange ses tables toutes les 30 secondes et converge lentement).
7. Le débit est la quantité de données transmises par seconde : on souhaite le maximiser. Le coût d'une liaison, inversement proportionnel au débit d'après la formule , mesure ce que « dépense » un paquet en empruntant la liaison : on souhaite le minimiser. OSPF choisit précisément la route de coût total minimal, c'est-à-dire de débit maximal.
8. On calcule d'abord le coût de chaque type de liaison :
- Ethernet, bit/s : ;
- Fast Ethernet, bit/s : ;
- Fibre optique, bit/s : .
Le site4 est relié au routeur R2, et seul R5 est relié à Internet : il faut donc trouver le chemin de coût minimal de R2 à R5. On compare les chemins possibles :
| Chemin de R2 à R5 | Liaisons empruntées | Coût |
|---|---|---|
| R2 -- R4 -- R5 | Ethernet, fibre | |
| R2 -- R3 -- R4 -- R5 | Ethernet, fibre, fibre | |
| R2 -- R1 -- R4 -- R5 | Fast Ethernet, Fast Ethernet, fibre | |
| R2 -- R1 -- R3 -- R4 -- R5 | Fast Ethernet, fibre, fibre, fibre | |
| R2 -- R3 -- R1 -- R4 -- R5 | Ethernet, fibre, Fast Ethernet, fibre |
Le chemin de coût minimal est
de coût .
Ce que le correcteur attend : avec OSPF, le chemin le moins coûteux n'est pas le plus court en nombre de sauts : quatre liens, contre deux pour R2 – R4 – R5, mais ce dernier emprunte un lien Ethernet à 10 Mbit/s dont le coût (10) écrase tout le reste. C'est la différence de fond entre RIP (nombre de sauts) et OSPF (débit des liens). Le coût de la fibre doit être calculé, , et non arrondi à 0 : c'est lui qui départage R1 – R3 – R4 (coût ) de R1 – R4 (coût 1).
Remarque : dans les routeurs réels, le coût OSPF est un entier et tout résultat inférieur à 1 est ramené à 1 ; avec cette convention la fibre coûterait 1 et le chemin retenu serait R2 – R1 – R4 – R5 (coût , contre 4 pour R2 – R1 – R3 – R4 – R5). Le sujet impose la formule sans plancher : on l'applique telle quelle, et la réponse attendue est bien le chemin par R1, R3 et R4, de coût . Un candidat qui mentionne la convention du plancher, puis applique la formule du sujet, ne peut pas être pénalisé.
Partie C
9. Alice et Bob doivent préférer le chiffrement asymétrique.
Avec un chiffrement symétrique, une même clé secrète sert à chiffrer et à déchiffrer ; Alice et Bob devraient donc se transmettre cette clé avant leur premier message, à travers le réseau du lycée. Or le pirate est déjà présent sur ce réseau quand l'échange débute : il peut intercepter la clé au moment de sa transmission, puis déchiffrer toute la conversation.
Avec un chiffrement asymétrique, chacun possède une paire de clés : une clé publique, qui peut circuler en clair, et une clé privée, qui ne quitte jamais son ordinateur. Alice chiffre ses messages avec la clé publique de Bob ; seul Bob, avec sa clé privée, peut les déchiffrer, et réciproquement. Le pirate peut bien capturer les clés publiques et les messages chiffrés, il ne possède aucune clé privée : il ne peut pas lire les échanges. Rien de secret ne transite jamais sur le réseau.
En pratique, comme l'asymétrique est lent, on l'utilise pour échanger de façon sûre une clé de session symétrique, puis on chiffre la conversation avec celle-ci (chiffrement hybride) ; mais la réponse attendue au « lequel des deux » est bien l'asymétrique, seul capable de résoudre le problème de l'échange de clé en présence d'un espion.
10. Avec HTTP, les requêtes et les réponses circulent en clair sur le réseau : le pirate, qui contrôle une machine du site2 et a accès au réseau du lycée, peut capturer les paquets et lire directement le contenu de la conversation d'Alice et Bob, voire le modifier.
HTTPS est HTTP encapsulé dans le protocole TLS (port 443 au lieu de 80). Il apporte trois garanties absentes de HTTP :
- la confidentialité : les données sont chiffrées de bout en bout, selon le principe hybride de la question 9 (la clé de session symétrique est transmise chiffrée avec la clé publique du serveur) ; un paquet intercepté est illisible ;
- l'authentification : le serveur présente un certificat signé par une autorité de confiance, qui prouve son identité ; le pirate ne peut pas se faire passer pour Bob (attaque de « l'homme du milieu ») ;
- l'intégrité : toute altération des données en transit est détectée.
Avec HTTPS, le pirate voit passer des paquets entre Alice et Bob, mais n'en connaît ni le contenu ni ne peut les falsifier sans être détecté.