Arithmétique dans l'ensemble des entiers relatifs
Cours complet · mathématiques MPSI, chapitre 7 · MPSI (classe préparatoire scientifique)
Travailler ce chapitre sur Adloun Exercices corrigés de ce chapitre
<i class="fa-solid fa-compass mr-2" style="color:#9A563B"></i>7.1 Introduction et motivation
L'objectif de ce chapitre est d'étudier les propriétés de la divisibilité des entiers et des congruences. L'approche reste élémentaire : elle ne fait pas appel au langage des structures algébriques (groupes, anneaux), qui sera introduit plus tard — toute la théorie se construit ici à partir de la seule division euclidienne.
Longtemps considérée comme la plus « pure » des disciplines mathématiques, l'arithmétique est devenue au XXe siècle le socle de la sécurité numérique : le chiffrement RSA, les signatures électroniques et les cartes bancaires reposent précisément sur les théorèmes de ce chapitre — Bézout, Gauss, et le petit théorème de Fermat. Les nombres premiers y jouent le rôle d'« atomes » : tout entier s'écrit de façon unique comme produit de nombres premiers, et c'est la difficulté de retrouver ces atomes qui protège nos communications.
7.2 Divisibilité et division euclidienne
7.2.1 Divisibilité
Soient . On dit que divise , et on note , s'il existe tel que . On dit alors que est un diviseur de , et que est un multiple de .
(car ) ; et divisent tout entier ; tout entier divise ; mais ne divise que . Les diviseurs de sont .
Pour tous entiers :
- Transitivité : si et , alors .
- Combinaisons linéaires : si et , alors pour tous .
- Si et , alors : un entier non nul n'a qu'un nombre fini de diviseurs.
Pour :
On dit alors que et sont associés.
Démonstration
Si et avec non nuls, alors et , d'où . (Si l'un est nul, l'autre aussi.) La réciproque est immédiate.
7.2.2 Division euclidienne
Soient et . Il existe un unique couple tel que :
L'entier est le quotient, le reste de la division euclidienne de par . (Pour , l'énoncé subsiste avec .)
Démonstration
Existence. L'ensemble est non vide (il contient ) et majoré (par ) : il admet un plus grand élément . Alors , et vérifie .
Unicité. Si avec , alors , donc ; or , ce qui force , puis .
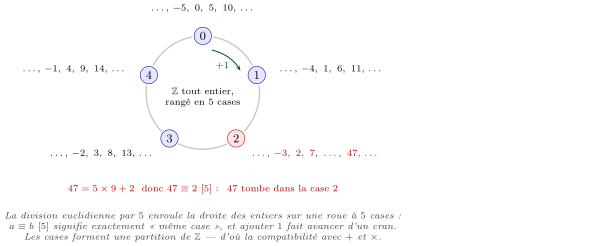
: quotient , reste . Attention aux négatifs : : le reste est (toujours positif), pas . En Python, -47 % 5 renvoie bien 3.
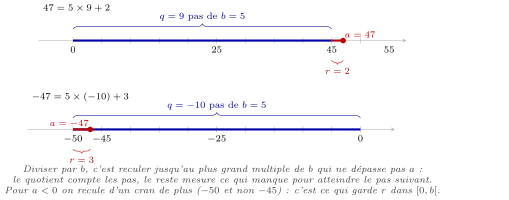
Le reste de la division par classe les entiers en familles () : c'est le point de départ des congruences de la fin du chapitre. Par exemple, tout entier est de la forme ou (pair ou impair).
7.3 PGCD et algorithme d'Euclide
7.3.1 Le PGCD
Soient , non tous deux nuls. L'ensemble des diviseurs communs positifs à et est fini et non vide (il contient ) : il admet un plus grand élément (pour l'ordre naturel de ), appelé PGCD de et et noté (ou ).
Diviseurs positifs de : ; de : . Diviseurs communs : , donc . Noter aussi pour .
7.3.2 L'algorithme d'Euclide
Si , alors les diviseurs communs de et sont exactement les diviseurs communs de et . En particulier :
Démonstration
Si et , alors ; si et , alors . Les deux couples ont donc le même ensemble de diviseurs communs — et a fortiori le même plus grand élément.
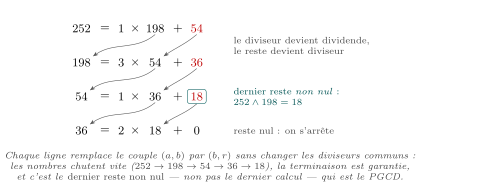
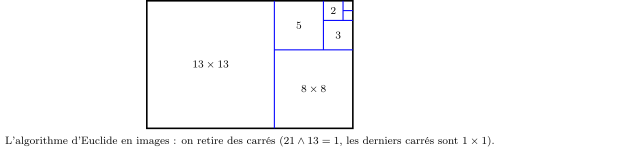
Pour calculer () : on remplace par où est le reste de la division de par , et on recommence jusqu'à obtenir un reste nul. Le dernier reste non nul est le PGCD. L'algorithme termine car les restes forment une suite strictement décroissante d'entiers positifs.
donc .
Soient non tous deux nuls.
- L'ensemble des diviseurs communs à et est exactement l'ensemble des diviseurs de . Autrement dit, est le plus grand des diviseurs communs au sens de la divisibilité : et .
- Pour tout : .
Démonstration
Le premier point s'obtient en remontant l'algorithme d'Euclide : à chaque étape, l'ensemble des diviseurs communs est inchangé (lemme) ; à la fin, c'est l'ensemble des diviseurs du dernier reste non nul . Pour le second : en multipliant chaque division par , on obtient avec — l'algorithme d'Euclide pour reproduit celui de multiplié par , et le dernier reste non nul est .
Pour non tous deux nuls, on pose : la divisibilité ne dépend pas des signes.
7.3.3 Relation de Bézout et algorithme d'Euclide étendu
Soient non tous deux nuls. Il existe tel que :
Un tel couple est appelé couple de Bézout (il n'est pas unique).
Démonstration
On remonte l'algorithme d'Euclide. Chaque reste s'écrit : c'est une combinaison . Par récurrence descendante, si deux restes consécutifs et sont des combinaisons de et , alors aussi. Le dernier reste non nul, , est donc de la forme .
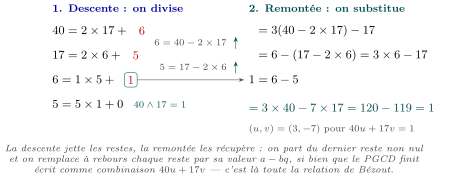
On exécute Euclide, puis on remonte les calculs en exprimant chaque reste à partir de et . Exemple avec , :
Donc , et en remontant :
D'où le couple de Bézout : .
7.3.4 PPCM
Soient . L'ensemble des multiples communs strictement positifs de et est non vide (il contient ) : son plus petit élément est le PPCM de et , noté . Les multiples communs de et sont exactement les multiples de , et l'on a (voir section sur les valuations) :
, et l'on vérifie .
7.4 Entiers premiers entre eux
7.4.1 Théorème de Bézout
Deux entiers et sont premiers entre eux si , c'est-à-dire si leurs seuls diviseurs communs sont et .
Soient . Alors :
Démonstration
Le sens direct est la relation de Bézout. Réciproquement, si , tout diviseur commun de et divise la combinaison , donc .
L'équivalence ne vaut que pour le PGCD : l'existence de avec n'entraîne pas (seulement ). Par exemple alors que .
Tout rationnel non nul s'écrit de manière unique sous la forme avec , et : c'est sa forme irréductible (on divise numérateur et dénominateur par leur PGCD).
7.4.2 Lemme de Gauss et conséquences
Soient . Si et , alors .
Démonstration
Par Bézout, pour certains . En multipliant par :
Or (évident) et (car ) : donc divise la somme .
L'hypothèse est essentielle : mais et . Le lemme de Gauss est l'outil qui permet de « simplifier » dans les divisibilités.
Soient .
- Si , et , alors .
- Si et , alors .
Démonstration
Premier point : écrivons . De et , le lemme de Gauss donne , soit et .
Second point : par Bézout, et . En multipliant ces deux égalités :
qui est une relation de Bézout entre et .
7.4.3 PGCD d'un nombre fini d'entiers
Le PGCD de (non tous nuls), noté , est le plus grand diviseur commun à tous les ; il se calcule par associativité : , et la relation de Bézout se généralise : il existe tels que .
Les entiers sont premiers entre eux dans leur ensemble si , et premiers entre eux deux à deux si pour tous . La seconde propriété est strictement plus forte : , , sont premiers entre eux dans leur ensemble (), mais aucun couple ne l'est (, , ).
7.5 Nombres premiers
7.5.1 Définition et crible d'Ératosthène
Un entier est premier si ses seuls diviseurs positifs sont et . Un entier non premier est dit composé. ( n'est ni premier ni composé.)
- Tout entier admet au moins un diviseur premier (le plus petit diviseur de est premier).
- Si est composé, il admet un diviseur premier (d'où le test de primalité : il suffit d'essayer les premiers jusqu'à ).
- Si est premier, alors pour tout entier : ou bien , ou bien .
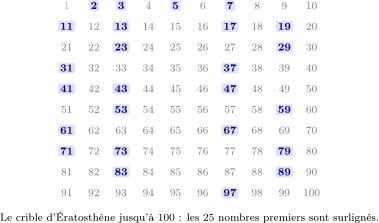
Pour dresser la liste des nombres premiers jusqu'à : on écrit les entiers de à , puis on raye les multiples stricts de , puis de , puis du plus petit nombre non rayé suivant, etc. — il suffit de cribler jusqu'à . Les nombres non rayés sont les premiers.
7.5.2 Infinité des nombres premiers
L'ensemble des nombres premiers est infini.
Démonstration
Par l'absurde : supposons qu'il n'y ait qu'un nombre fini de premiers , et posons
admet un diviseur premier , qui est l'un des . Mais alors divise et , donc leur différence — absurde. (Attention : lui-même n'est pas nécessairement premier ; la démonstration dit seulement que ses facteurs premiers sont « nouveaux ».)
7.5.3 Décomposition en facteurs premiers
Tout entier s'écrit de manière unique (à l'ordre des facteurs près) comme produit de nombres premiers :
(Pour : produit vide.)
Démonstration
Existence, par récurrence forte : c'est clair pour ; pour , soit son plus petit diviseur premier : avec , et on applique l'hypothèse de récurrence à .
Unicité : supposons (premiers, avec répétitions). Le premier divise le produit des ; comme est premier à tout premier , des applications répétées du lemme de Gauss montrent que est égal à l'un des . On simplifie et on recommence : les deux listes coïncident.
, ( est premier : aucun premier ne le divise).
7.5.4 Valuations -adiques
Soient premier et . La valuation -adique de , notée , est l'exposant de dans la décomposition de en facteurs premiers (avec si ). Ainsi :
Pour et premier :
- Produit : (et ).
- Divisibilité : premier, .
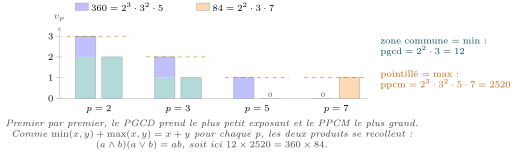
- PGCD et PPCM :
En particulier, comme somme : .
et :
et l'on vérifie . Cette méthode est commode quand les décompositions sont connues ; sinon, l'algorithme d'Euclide reste bien plus rapide (décomposer est difficile, c'est tout le secret de RSA !).
7.6 Congruences
7.6.1 La relation de congruence
Soit . Deux entiers et sont congrus modulo , ce que l'on note , si — autrement dit si et ont le même reste dans la division euclidienne par .
, , . Le « modulo » est celui des horloges, le « modulo » celui des jours de la semaine.
Si et , alors :
Démonstration
divise , d'où la somme. Pour le produit :
combinaison de multiples de . Les puissances s'obtiennent par récurrence.
Comme , tout nombre est congru modulo à la somme de ses chiffres : , donc . Ainsi ? Somme : oui. De même donne le critère de divisibilité par (somme alternée des chiffres).
On ne « divise » pas une congruence sans précaution : , mais en divisant par : . La bonne notion est celle d'inverse modulo , ci-dessous — qui n'existe que si l'on est premier avec .
7.6.2 Inverse modulo
Soit . Il existe tel que si et seulement si . Un tel , appelé inverse de modulo , est unique modulo , et se calcule par l'algorithme d'Euclide étendu.
Démonstration
signifie pour un certain : c'est exactement une relation de Bézout, qui existe si et seulement si . Unicité : si , alors .
On calcule l'inverse de modulo (Euclide étendu), et on multiplie : . Exemple : résoudre . On a vu que , donc l'inverse de est :
(Vérification : . ✓)
7.6.3 Petit théorème de Fermat
Soit un nombre premier. Pour tout entier :
et si de plus :
Démonstration
Supposons , c'est-à-dire . Considérons les entiers . Modulo , ils sont deux à deux distincts : si , alors , et comme , le lemme de Gauss donne , donc (car ). Aucun n'est nul modulo (même argument). Ces restes sont donc une permutation de . En multipliant tout :
Or est premier avec (produit d'entiers premiers à ) : on peut simplifier (multiplier par son inverse), d'où . Le cas général s'en déduit en multipliant par (et il est trivial si ).
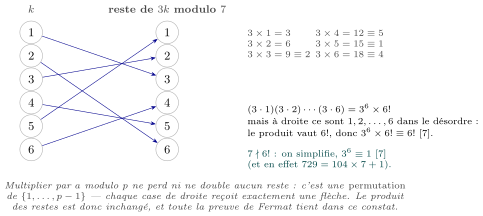
(Fermat avec : en effet ). Le théorème est l'outil roi pour calculer des puissances modulo : on réduit l'exposant modulo .
Les congruences munissent l'ensemble des restes d'une addition et d'une multiplication : c'est l'« arithmétique de l'horloge ». La structure sous-jacente (l'anneau ) est hors programme en première année — mais le calcul, lui, est déjà entièrement disponible, et c'est lui qui fait fonctionner la cryptographie moderne (voir exercice 44).
<i class="fa-solid fa-dumbbell mr-2" style="color:#2E7559"></i>7.7 Exercices résolus
Niveau (Application directe du cours)
Quel est le chiffre des unités de ?
Démonstration (Solution)
Le chiffre des unités est le reste modulo . Calculons les premières puissances de modulo :
Les restes sont périodiques de période . Comme :
le chiffre des unités est .
Calculer , puis donner la forme irréductible de la fraction .
Démonstration (Solution)
Le dernier reste non nul est : . En divisant numérateur et dénominateur par :
et : la fraction est irréductible.
Décomposer et en facteurs premiers, puis calculer et , et vérifier la relation .
Démonstration (Solution)
et . En prenant le puis le des valuations :
Vérification : et . ✓
Niveau (Application avec raisonnement intermédiaire)
Déterminer un couple de Bézout pour , puis l'inverse de modulo .
Démonstration (Solution)
Euclide : , , , , . Donc . Remontée :
Vérification : . ✓ Ainsi : l'inverse de modulo est .
Résoudre dans l'équation .
Démonstration (Solution)
Comme divise , l'équation a des solutions. Du couple de Bézout , on tire (en multipliant par ) la solution particulière .
Soit une autre solution : par différence, . Donc ; comme , le lemme de Gauss donne , soit , puis . Réciproquement, ces couples conviennent :
Montrer que pour tout , l'entier est divisible par .
Démonstration (Solution)
Remarquons que . Le second terme est divisible par . Le premier est un produit de trois entiers consécutifs : parmi eux, l'un est pair et l'un est multiple de , donc et . Comme , leur produit divise . D'où .
Déterminer le reste de la division de par .
Démonstration (Solution)
est premier et : Fermat donne . Divisons l'exposant par : , donc
Enfin : le reste est .
Niveau (Raisonnement subtil ou plusieurs étapes)
Soit . Montrer que si est rationnel, alors est un carré parfait. (Autrement dit : est entier ou irrationnel.)
Démonstration (Solution)
Supposons avec . Alors . Prenons la valuation -adique pour un premier quelconque :
Toute valuation de est donc paire (et positive). En posant , on obtient : est un carré parfait. (Pour : est impaire, on retrouve l'irrationalité de — la machinerie des valuations donne le résultat général sans effort supplémentaire.)
Soit . Montrer que si est premier, alors est premier. La réciproque est-elle vraie ?
Démonstration (Solution)
Par contraposée : supposons avec . La factorisation appliquée à donne :
Or : c'est un diviseur strict non trivial, donc est composé.
Réciproque fausse : alors que est premier. Les premiers de la forme sont les nombres de Mersenne ; les plus grands nombres premiers connus sont de cette forme.
Déterminer tous les entiers tels que :
Démonstration (Solution)
La première condition s'écrit , . Reportons dans la seconde :
Inversons modulo : , donc , et
D'où :
Vérification : ✓ et ✓. (Comme , la solution est unique modulo : c'est le « théorème des restes chinois », ici retrouvé à la main.)
- Divisibilité : ; transitivité, combinaisons linéaires ; et (entiers associés). Division euclidienne : , , existence et unicité.
- PGCD : plus grand diviseur commun ; algorithme d'Euclide (, dernier reste non nul) ; les diviseurs communs de = les diviseurs de ; ; relation de Bézout (Euclide étendu, par remontée) ; PPCM , .
- Premiers entre eux : (théorème de Bézout) ; forme irréductible ; lemme de Gauss ( et ) ; , , ; premiers à stables par produit ; dans leur ensemble deux à deux ().
- Nombres premiers : plus petit diviseur premier, test jusqu'à , crible d'Ératosthène ; infinité (Euclide : ) ; décomposition unique en facteurs premiers ; valuations : , pour tout , , .
- Congruences : ; compatibles avec somme, produit, puissances (critères des et des ) ; inverse modulo : existe ssi , calculé par Euclide étendu, résout ; petit théorème de Fermat : , et si — réduire les exposants modulo .